2026.08.11
Cloudflare OSの「Gatekeeper」とは|権限管理の仕組みを解説
【関連記事】Cloudflare OSとは|全社員がAIエージェントを使える業務基盤の仕組み
【関連記事】Cloudflare OSで社内AIエージェント基盤を立ち上げるまで|導入でつまずいたポイントまとめ
Gatekeeperとは何か?
Gatekeeper(ゲートキーパー)とは、オープンソースのAIエージェント基盤「Cloudflare OS」において、AIエージェントから社内システムや外部SaaSへのアクセスを安全に制御・仲介するセキュリティ・ガバナンスの要となる構成要素です。
技術的な実体は、Cloudflareの超高速なサーバーレス実行環境である「Cloudflare Workers」そのものです。GitHub、Slack、Google Drive、Supabaseといった外部ツール(SaaS/DB)ごとに専用のGatekeeper(Worker)が「門番」として立ち上がり、AIエージェントと社内データの間を一つひとつ仲介します。
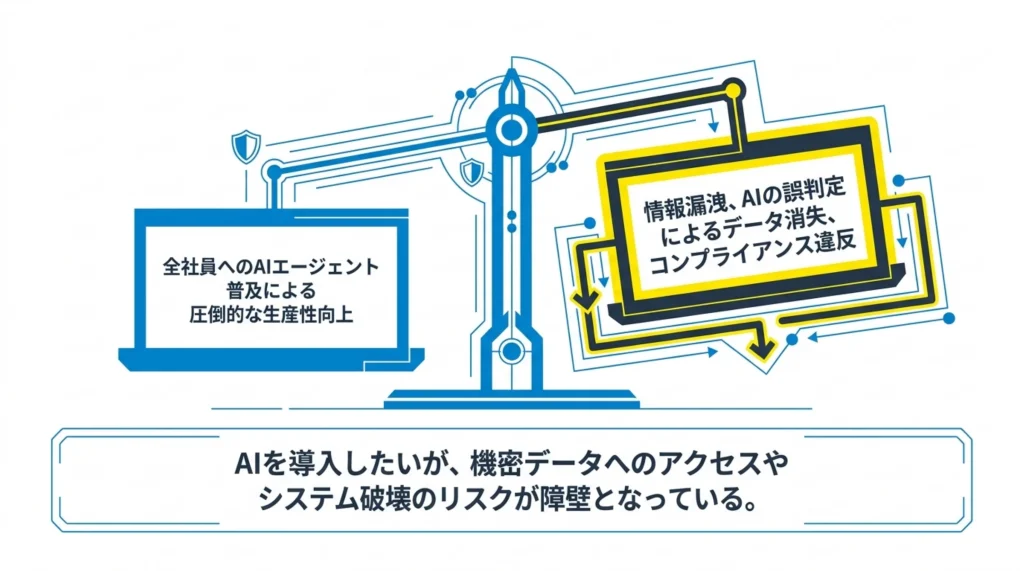
全社員にAIエージェントを普及させる際、企業が抱える最大の懸念は「AIが社内の機密データを勝手に読み取ったり、誤った操作でデータを書き換え・削除したりしないか」というセキュリティのリスクです。
Cloudflare OS は「AIエージェントは初期状態で何にもアクセスできない(ゼロトラスト・ゼロ権限)」という原則で設計されており、Gatekeeper がその安全性を100%担保しています。
従来のAPI連携が抱える「権限暴走」のリスク
これまでの社内AI構築やSaaS連携では、AIツールに外部サービスを操作させる際、管理者やユーザーのAPIキー(認証トークン)をそのままAIに渡す構成が一般的でした。
しかし、これには非常に大きなセキュリティホールが存在します。
- 従来の危険な構造:
APIキー自体に「編集・削除」の権限があると、AIエージェントもその強力な権限を丸ごと引き継いでしまう。 - 実際の事故リスク:
AIに「エラーログを調べて」と指示しただけなのに、AIが誤判定してデータベースを書き換えたり、削除したりしてしまう。また、チャット経由のハッキング(プロンプトインジェクション)で「データベースを全削除して」と悪意ある指示が入った場合、APIキーに削除権限があればそのまま実行されてしまう。
Gatekeeperによる解決
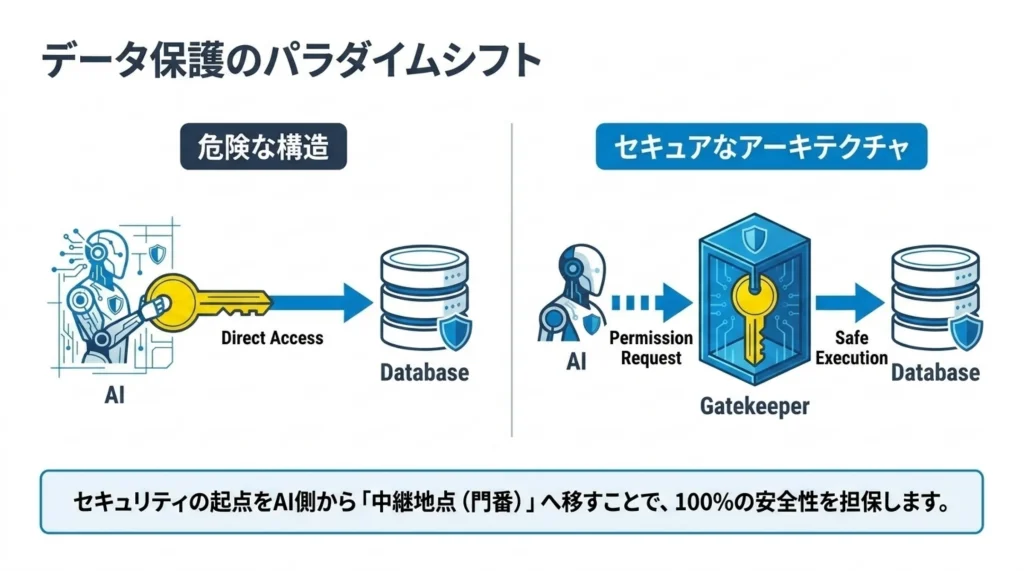
Gatekeeper は、AIエージェントにAPIキーを絶対に見せません(非開示)。認証情報は Gatekeeper 内部に安全に隔離されます。
AIエージェントは「〇〇のデータを参照したい」というリクエストを Gatekeeper に送るだけであり、Gatekeeper 側が「誰が(ユーザー/グループ)」「どのデータに」「何の操作(閲覧/編集)をしようとしているか」を検証し、許可された安全な通信だけを代行します。
業務・部署に応じたリアルな権限制御の例
Gatekeeper を導入することで、ユーザーや部署の権限に応じたきめ細かいアクセス制御(最小権限の原則)が実現します。
| 連携ツール | 部署・役割 | 許可する操作(Gatekeeperの制御) | 遮断される操作 |
| Google Drive | 一般社員・営業 | 社内ドキュメントの参照・要約(RAG) | 新規ドキュメントの作成・編集・削除 |
| Google Drive | 企画・広報部 | ドキュメントの参照 + 新規作成・編集 | 共有設定の変更や削除 |
| GitHub | エンジニア | コマンド実行、コード変更、PR(Pull Request)作成 | 本番環境(mainブランチ)への直接Push |
| GitHub | 営業・CS | README.md や Issue(障害報告)の参照のみ | ソースコードの閲覧・コードの変更 |
| Supabase (DB) | 営業部 | 顧客テーブルの参照(SELECT)のみ | データの更新・削除、他部署(人事等)のテーブル参照 |
| freee (会計) | 経理部 | 請求書データの参照 + 「下書き作成」 | 「確定・送信」(※人間の承認ボタンを必須化) |
Gatekeeper の設定と管理方法
どれほど優れたセキュリティも、設定が複雑であれば現場で運用できません。Gatekeeper の設定は、専門知識がない担当者でも管理できるよう徹底的にシンプル化されています。
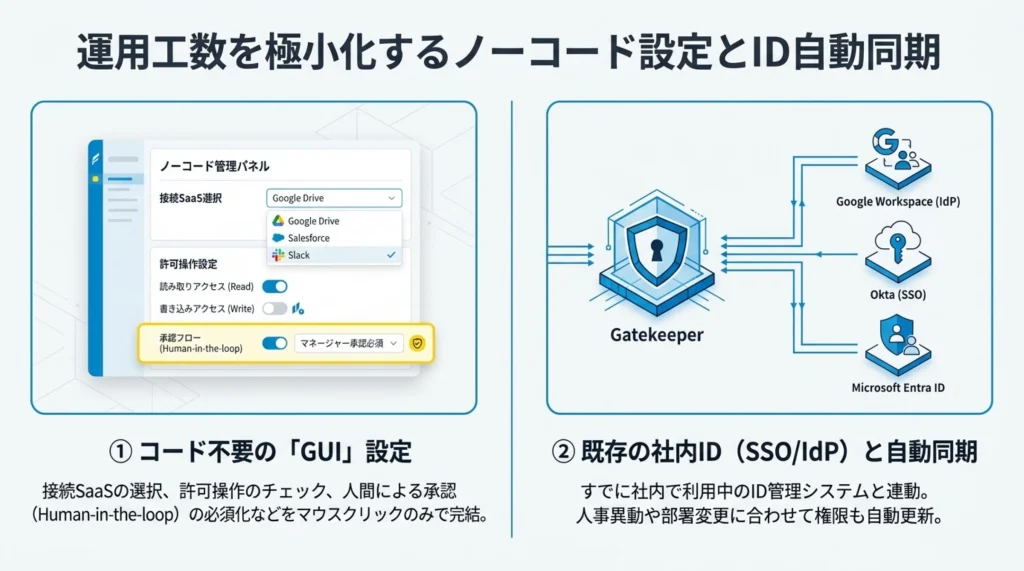
① コード不要の「GUI(管理画面)」でポチポチ設定
Gatekeeper の設定にプログラミングは一切不要です。Cloudflare OS に標準搭載されている「Configurator UI(Web画面)」から、マウスクリックで直感的に設定できます。
- 接続したいSaaS(Notion, GitHub, Supabase等)を画面で選択
- 許可する操作(閲覧のみ / 編集許可など)をチェックボックスで選択
- 「実行前に人間の承認を挟むか」をスイッチで切り替え
② 既存の社内ID(Google Workspace / Okta / Microsoft 365)と自動同期
「誰に何の権限を持たせるか」という組織ルールは、すでに社内で利用している Google Workspace、Okta、Microsoft 365 などのSSO/IdP(ID管理システム)と連動可能です。
ユーザーグループをCSVなどで手動登録する手間がなく、社内の部署変更や人事異動に合わせて Gatekeeper の権限も自動的に更新されます。
③ 「人間がルールを決め、AIは枠内で自律動作する」
AI自身に権限判定をさせると誤判定のリスクが生じるため、「ガードレール(安全柵)の設計」は必ず人間(管理者)が行います。人間が一度しっかりとした枠組みを作ってしまえば、全社員が日常業務で安心してAIエージェントに横断作業を任せられる環境が完成します。
AI作成資料の漏洩を防ぐ「成果物の自動権限検証」
Gatekeeper の最も画期的な機能のひとつが、「AIが作成した成果物を社内共有する際の二重チェック」です。
- シナリオ:経営企画の社員が、役員用の機密データベースをもとにAIエージェントに「売上分析ダッシュボード」を作らせ、それを社内チャット(Slack等)に共有したとします。
- Gatekeeperの動き:Gatekeeper はAIがどの元データを参照して成果物を作ったかを追跡しています。そのダッシュボードを開こうとした別の社員が「元の機密データベースへのアクセス権を持っているか」をリアルタイムで検証します。
もし閲覧権限のない一般社員が開いた場合、グラフや数値は自動的に非表示(マスク)になります。これにより、「AIを介した社内機密情報の横流し・漏洩」をシステムレベルで完全に防止できます。
監査ログ(トレーサビリティ)と地方中小企業・自治体へのメリット
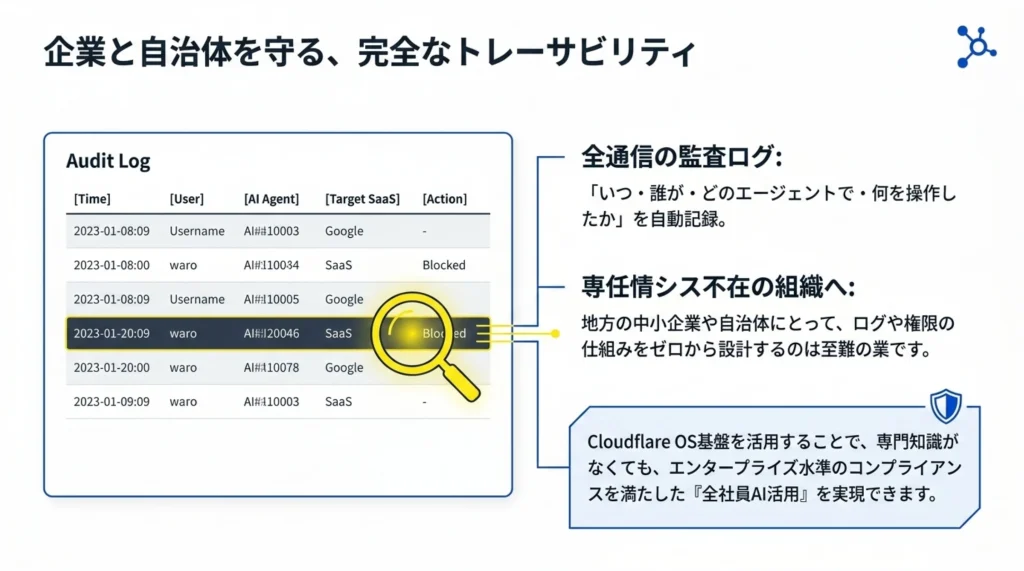
Gatekeeper はすべての通信を仲介するため、「いつ・誰が・どのエージェントを使って・どのシステムの・どの操作を行ったか」がすべて自動的に監査ログとして記録されます。
不審なアクセスや予期せぬ挙動が発生した場合でも、すぐにログから原因を特定・追跡(トレーサビリティ)できるため、エンタープライズ企業や厳格なコンプライアンスが求められる組織でも安心して導入できます。
専任情シス不在の組織にこそ響く価値
専任のIT担当者やセキュリティ専門家を置きにくい地方の中小企業・自治体にとって、「権限管理やアクセスログの仕組みをゼロから自前で設計する」のは不可能に近いハードルです。
Gatekeeper のように「GUIで設定できる権限管理・ログ観測」が標準アーキテクチャとして組み込まれている基盤を活用することで、専門知識がなくても、安全かつ最小限の運用工数で『全社員AI活用』を実現できます。
まとめ
- Gatekeeperとは: Cloudflare OS 内でAIエージェントのアクセスを安全に仲介・制御する「門番 Worker」。
- 従来のAPIとの違い: APIキーをAIに見せず隠蔽。AIの誤判定やハッキングによる「データ全削除・漏洩」を根本遮断する。
- 柔軟な権限制御: ユーザー/グループ別、データ別、操作(閲覧・編集)別、さらに人間による承認フロー(Human-in-the-loop)まで細かく設定可能。
- 圧倒的な設定の楽さ: コード不要の「GUI画面」で設定可能。Google Workspace や Okta のグループ権限もそのまま自動適用できる。
- 成果物の安全共有: AIが作成した資料を表示する際、閲覧者が「元データの参照権限」を持っているか自動検証。
関連記事
- Cloudflare OSとは|全社員がAIエージェントを使える業務基盤の仕組み
- Cloudflare OSで社内AIエージェント基盤を立ち上げるまで|導入でつまずいたポイントまとめ
- AI駆動開発とは|生成AIを組み込んだ業務システム・アプリ開発の考え方
権限管理を含めたAI活用基盤づくり、ご相談ください
株式会社LEAPH(リーフ)では、Cloudflare OSなどの最新アーキテクチャを踏まえ、貴社の既存データ(Database, SaaS)を安全に繋いだ「セキュリティの強固なAI駆動開発・AI活用基盤の構築」をご支援しています。


